В Великобритании отключили от интернета тысячи контроллеров холодильников из-за уязвимости
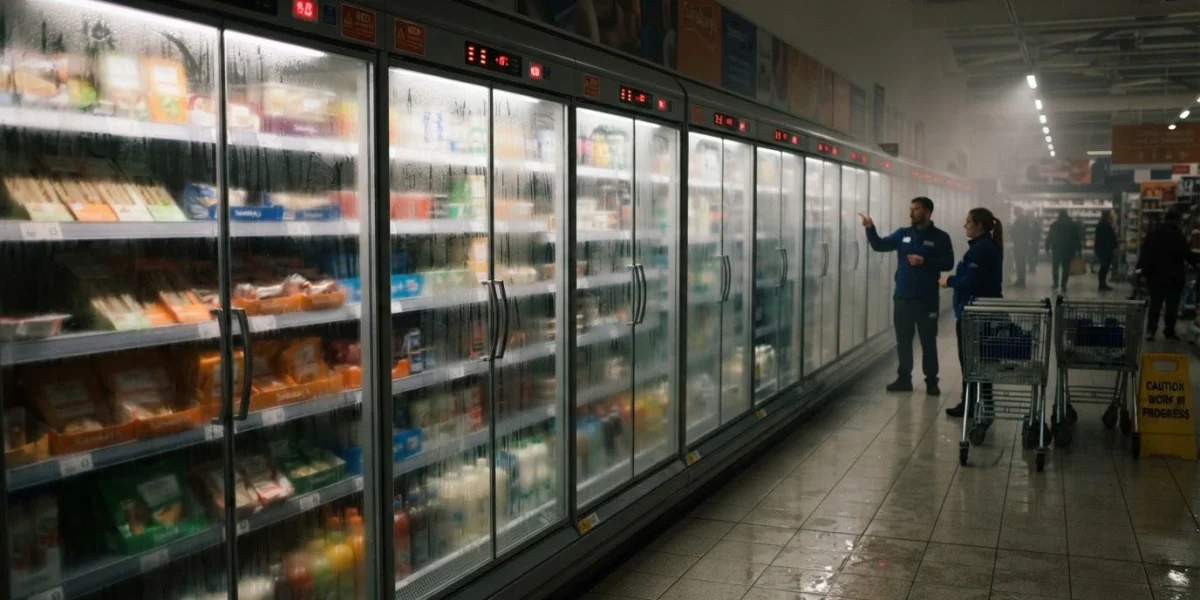
В Великобритании провели масштабную операцию по защите холодильного оборудования от кибератак: тысячи устройств, управляющих холодильниками в супермаркетах и на складах, отключили от интернета и обновили. Поводом стали инциденты в Европе, где хакеры взламывали системы охлаждения и принудительно запускали разморозку, из-за чего температура внутри холодильников поднималась до 50 °C, что приводило к порче продуктов и сбоям в поставках. Об этом сообщает IXBT News.
«Как сообщает Tom’s Hardware со ссылкой на BBC, первоначально британские специалисты считали, что подобные атаки стране не угрожают: местные предприятия использовали оборудование, отличавшееся от взломанных в континентальной Европе систем. Однако в конце октября обнаружилась другая уязвимость, которая потенциально могла привести к аналогичным последствиям», — пишет IXBT News.
Проблема затрагивала популярные в Великобритании контроллеры холодильного оборудования компании Resource Data Management (RDM). В них обнаружили уязвимость механизма аутентификации, схожую с той, которой воспользовались злоумышленники при атаках на европейские супермаркеты. По данным RDM, для взлома требовалось специальное оборудование, которое можно свободно приобрести.
К устранению угрозы подключились Национальный центр кибербезопасности Великобритании (NCSC), Министерство окружающей среды, продовольствия и сельского хозяйства (Defra) и Агентство по пищевым стандартам (FSA). Тысячи контроллеров отключили от интернета. В некоторых супермаркетах IT-специалистам пришлось физически отключать сетевые кабели, чтобы изолировать оборудование.
По словам представителя одной из торговых сетей, успешная атака могла бы обернуться серьёзными финансовыми потерями: на складах компаний хранятся продукты на миллионы фунтов. RDM заявила, что во время защитных мероприятий не обнаружила признаков вредоносной активности на своих контроллерах.
Британская операция стала продолжением серии атак на холодильное оборудование в Европе. Ранее злоумышленники выводили из строя системы охлаждения во Франции, Бельгии и других странах. Среди пострадавших объектов оказались даже учреждения службы крови. Ответственность за эти инциденты пока никто на себя не взял.
Подписывайтесь на наш Telegram-канал, чтобы быть в курсе всех новостей и событий Рунета.