Хакеры заявили о взломе более 60 тысяч репозиториев GitHub
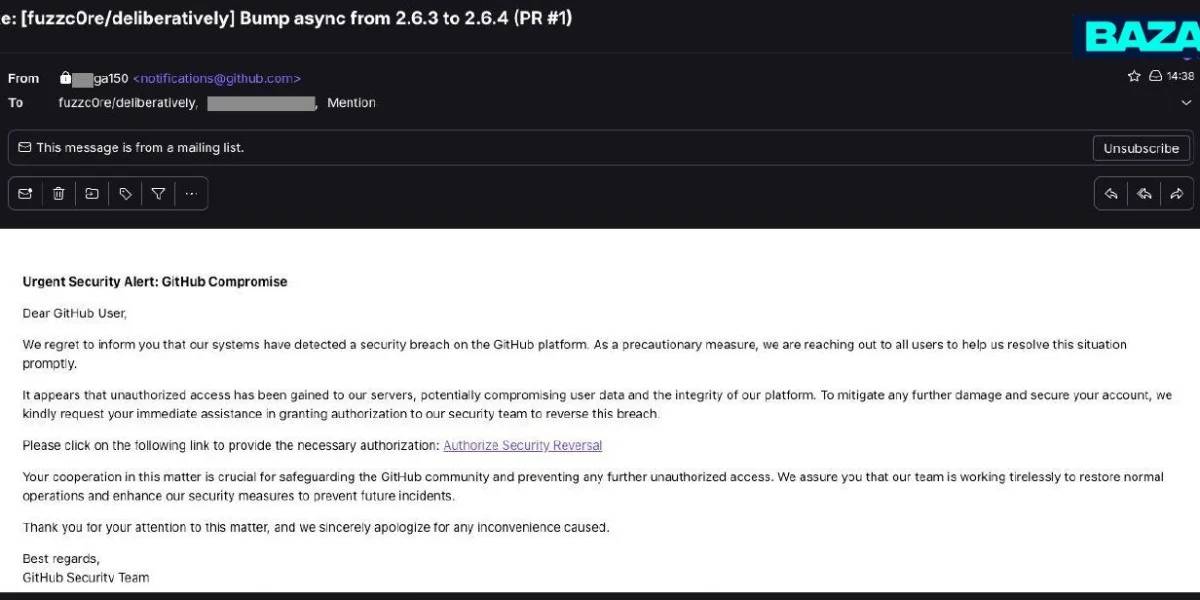
Хакеры утверждают, что взломали более 60 тысяч репозиториев на GitHub. По их словам, под угрозой утечек оказались даже аккаунты, связанные с госструктурами США и Франции. Об этом сообщает Telegram-канал «Baza».
«По предварительным данным, хакеры использовали скрытную схему взлома: отправляли безобидные на вид запросы на изменение кода, а получив доступ, внедряли вредоносный скрипт в рабочие процессы GitHub Actions. Он собирал пароли, токены и ключи доступа к облачным сервисам AWS, Google Cloud и Azure», — пишет «Baza».
Злоумышленники использовали 4837 угнанных аккаунтов, чтобы проникнуть в 61 764 репозитория. Как минимум в 1806 из них им удалось похитить секретные данные. После кражи информации взломщики удаляли изменения и журналы запусков, чтобы скрыть следы.
Под угрозой оказались не только сами разработчики, но и пользователи их программ: среди пострадавших — авторы пакетов, которые распространяют через npm, PyPI и другие платформы.
Подписывайтесь на наш Telegram-канал, чтобы быть в курсе всех новостей и событий Рунета.